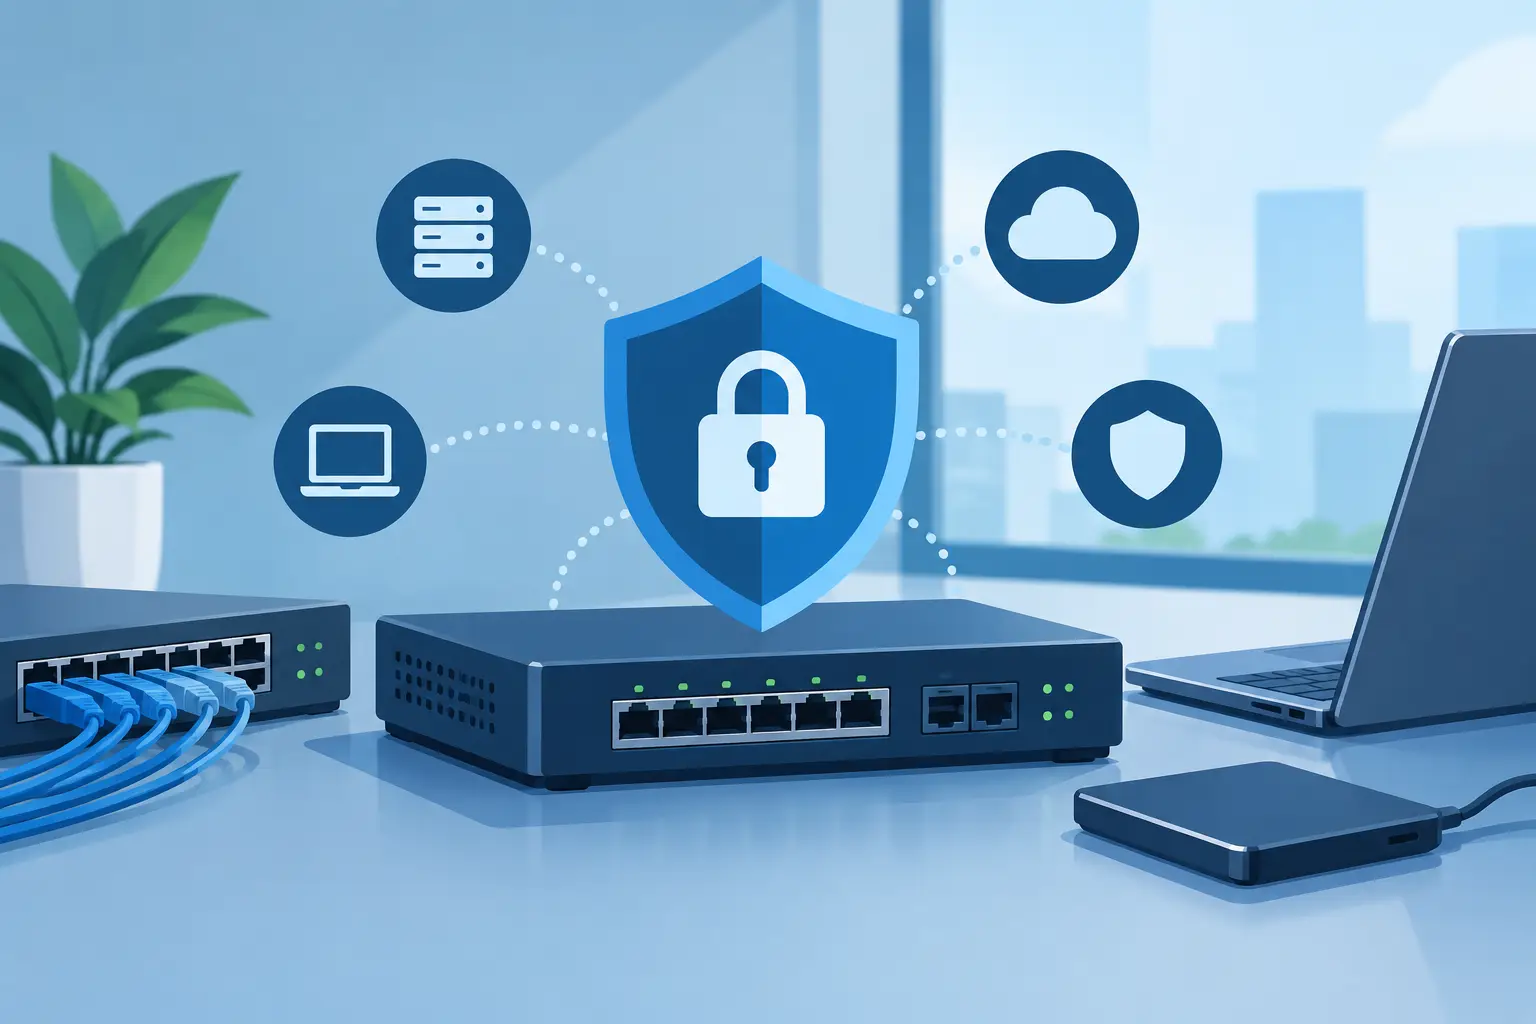
servis 16.11.2026. – Račun za e-poštu jednog zaposlenika, lozinka za udaljeni pristup ili zastarjeli mrežni uređaj često su važniji od samog antivirusnog programa. Trendovi mrežne sigurnosti zato se sve manje svode na jedan alat, a sve više na kontrolu pristupa, redovito održavanje i mogućnost brzog oporavka kada nešto pođe po zlu.
Za male i srednje tvrtke sigurnost mora biti provediva u svakodnevnom radu. Sustav koji zaposlenicima stalno otežava pristup dokumentima, računovodstvu ili poslovnoj e-pošti neće se dugo koristiti kako je zamišljeno. Dobar pristup ne znači kupiti najviše licenci, nego odrediti što treba štititi, tko čemu smije pristupiti i tko redovito provjerava radi li zaštita.
Trendovi mrežne sigurnosti: identitet je nova granica
Prije nekoliko godina glavna se zaštita uglavnom promatrala kroz mrežni vatrozid i antivirusni program. Oni su i dalje potrebni, ali najveći broj problema danas počinje krađom vjerodajnica: korisničkog imena, lozinke ili aktivne prijave u pregledniku. Napadač ne mora nužno „provaliti” u mrežu ako se može prijaviti kao ovlašteni korisnik.
Zato je višefaktorska autentifikacija postala osnovna mjera za poslovnu e-poštu, udaljeni pristup, administrativne račune i cloud servise. Uz lozinku traži se dodatna potvrda, primjerice u aplikaciji za autentifikaciju ili sigurnosnim ključem. SMS poruka je bolja od same lozinke, ali nije uvijek najbolji izbor jer se broj može preusmjeriti ili zloupotrijebiti. Za administratore i korisnike s pristupom osjetljivim podacima sigurnosni ključ ili aplikacija obično su prikladniji.
Ovdje postoji važna praktična razlika: višefaktorska autentifikacija nije jednaka za svaki račun. Potvrda prijave može spriječiti velik dio pokušaja krađe, ali korisnik i dalje može odobriti lažnu prijavu ako je prevaren uvjerljivom porukom ili pozivom. Zato je korisno uključiti prijavu bez lozinke gdje je dostupna, ograničiti administrativne račune i pregledavati neuobičajene prijave.
Lozinke više ne smiju biti zajedničke
Zajednički račun za više zaposlenika možda djeluje praktično, no tada nije moguće utvrditi tko je pristupio podacima niti brzo ukinuti pristup osobi koja više ne radi u tvrtki. Svaki zaposlenik treba vlastiti račun, a administrativne ovlasti trebaju se dodjeljivati samo kada su stvarno potrebne.
Upravitelj lozinki pritom je korisniji od popisa lozinki u bilježnici, tablici ili porukama. Omogućuje jedinstvene i duge lozinke bez oslanjanja na pamćenje. Najvažnije je imati jasno pravilo za odlazak zaposlenika: isti dan treba ugasiti ili ograničiti njegov pristup e-pošti, poslovnim aplikacijama, VPN-u, dijeljenim mapama i uređajima.
Manje povjerenja unutar mreže, više kontrole pristupa
Jedan od važnijih trendova je pristup koji se često opisuje kao „zero trust”. Naziv može zvučati pretjerano, ali načelo je jednostavno: uređaj ili korisnik ne dobivaju automatsko povjerenje samo zato što su spojeni na uredski Wi-Fi ili internu mrežu.
U praksi to ne znači da mala tvrtka mora graditi složen sustav velikih korporacija. Često je dovoljno odvojiti mreže prema namjeni. Gosti ne trebaju biti na istoj bežičnoj mreži kao poslovna računala. Printeri, kamere, pametni uređaji i uređaji za evidenciju radnog vremena ne trebaju imati jednak pristup kao server, NAS ili radne stanice. Ako jedan uređaj ima problem, segmentacija smanjuje mogućnost širenja na ostatak sustava.
Posebnu pažnju treba posvetiti udaljenom radu. Otvaranje udaljene radne površine izravno prema internetu bez dodatne zaštite nepotreban je rizik. Pristup treba omogućiti preko pravilno konfiguriranog VPN-a ili drugog rješenja s višefaktorskom autentifikacijom, ograničenjem korisničkih prava i evidencijom prijava. To vrijedi i za vanjske suradnike i servise koji povremeno trebaju pristup poslovnim sustavima.
E-pošta i dalje ostaje najčešća ulazna točka
Lažne poruke postale su uvjerljivije. Više nisu uvijek pune očitih jezičnih pogrešaka, a mogu imitirati dobavljača, dostavnu službu, banku ili direktora tvrtke. Sve češće cilj nije samo preuzimanje zlonamjerne datoteke, nego krađa prijave na lažnoj stranici ili promjena podataka za plaćanje računa.
Tehnička zaštita e-pošte može filtrirati velik dio neželjenih poruka, ali ne može zamijeniti poslovni postupak. Ako poruka traži hitnu promjenu IBAN-a, plaćanje, kupnju bonova ili slanje osjetljivih podataka, zahtjev treba potvrditi drugim kanalom. To znači poziv na već poznati broj ili provjeru kod osobe koja je zahtjev navodno poslala, a ne odgovor na sumnjivu poruku.
Edukacija zaposlenika ne mora biti duga prezentacija jednom godišnje. Kratke i konkretne upute puno su korisnije: ne unositi lozinku nakon klika na poveznicu iz neočekivane poruke, provjeriti adresu pošiljatelja i prijaviti sumnjivu poruku prije nego što je netko drugi otvori. Cilj nije stvarati nelagodu, nego uspostaviti naviku provjere.
Sigurnosne kopije moraju biti odvojene i provjerene
Mrežna sigurnost nije samo sprječavanje incidenta. Jednako je važno koliko se brzo poslovanje može nastaviti nakon pogreške korisnika, kvara uređaja, kriptiranja podataka ili problema s cloud uslugom. Sigurnosna kopija koja postoji samo na istom NAS-u ili serveru kao originalni podaci nije dovoljna zaštita od svakog scenarija.
Dobra praksa uključuje više kopija podataka, na različitim medijima ili lokacijama, pri čemu barem jedna kopija nije stalno dostupna iz poslovne mreže. Tako se smanjuje mogućnost da se zajedno s izvornim podacima obriše ili kriptira i backup. Za neke tvrtke prikladan je lokalni backup uz kopiju izvan lokacije, dok će drugima više odgovarati kombinacija poslovnog clouda i zasebne arhive. Izbor ovisi o količini podataka, brzini interneta, rokovima oporavka i zakonskim obvezama.
Najčešći propust nije izostanak backupa, nego izostanak provjere. Treba povremeno testirati može li se vratiti konkretna mapa, računovodstvena baza ili dokument koji korisnicima stvarno treba. Tako se na vrijeme otkrivaju pogrešno postavljeni zadaci, nedostatak prostora ili kopije koje nisu čitljive. Kod važnih baza podataka potreban je postupak koji uzima u obzir način rada same aplikacije, a ne samo kopiranje datoteka.
Redovito održavanje uređaja i mrežne opreme
Zastarjeli operativni sustavi, neodržavani routeri i zaboravljeni korisnički računi stvaraju nepotrebne slabe točke. Ažuriranja ne treba instalirati naslijepo usred radnog dana, osobito na serverima i specijaliziranim poslovnim programima. Treba ih planirati, provjeriti kompatibilnost i imati svježu sigurnosnu kopiju prije većih promjena.
Ipak, odgađanje ažuriranja mjesecima nije rješenje. Proizvođači redovito ispravljaju sigurnosne propuste, a uređaj koji više ne prima zakrpe treba procijeniti i zamijeniti ili dodatno izolirati. To se odnosi na računala, ali i na mrežne preklopnike, vatrozide, bežične pristupne točke, NAS uređaje i printere spojene na mrežu.
Korisno je voditi jednostavan popis opreme: naziv uređaja, korisnik ili odjel, serijski broj, verzija operativnog sustava, instalirane poslovne aplikacije i odgovorna osoba. Takav popis ubrzava servisni zahvat, olakšava zamjenu opreme i pokazuje što je zapravo spojeno na mrežu. Bez tog pregleda teško je zaštititi uređaje za koje nitko ne zna da postoje.
Umjetna inteligencija povećava brzinu, ne ukida provjeru
Alati temeljeni na umjetnoj inteligenciji mogu pomoći napadačima u pisanju uvjerljivijih poruka i bržoj prilagodbi prijevara određenoj tvrtki. S druge strane, sigurnosni alati koriste ih za prepoznavanje neuobičajenih prijava, sumnjivog ponašanja i neželjenih poruka. To nije razlog za automatsko povjerenje u svaku detekciju niti za ignoriranje upozorenja.
Za poslovnog korisnika važnije je pitanje tko prati upozorenja i što se događa kada sustav označi problem. Ako nitko ne reagira na obavijest o prijavi iz neuobičajene države, više alata neće donijeti veću sigurnost. Potreban je dogovoreni postupak: tko prima obavijest, tko može blokirati račun, gdje se čuvaju sigurnosne kopije i kako se zaposlenici obavještavaju.
Kako odrediti prioritete bez nepotrebnih troškova
Nije svaka tvrtka kandidat za isti skup rješenja. Ured s nekoliko računala i bez vlastitog servera ima drukčije potrebe od tvrtke sa skladištem, udaljenim djelatnicima, serverom i više poslovnih lokacija. Početak bi trebao biti procjena stvarnih rizika: gdje se nalaze najvažniji podaci, koji bi prekid rada najviše usporio poslovanje i koji računi imaju najšire ovlasti.
U većini manjih poslovnih okruženja prioriteti su jasni: višefaktorska autentifikacija, uređene korisničke ovlasti, redovita ažuriranja, odvojene i testirane sigurnosne kopije te zaštićen udaljeni pristup. Nakon toga dolaze segmentacija mreže, centralizirani nadzor i naprednija zaštita krajnjih uređaja. Ne treba preskakati osnove radi rješenja koje zvuči napredno, a pritom ostaviti zajedničku lozinku za e-poštu ili backup koji se nikada nije testirao.
Ako niste sigurni odakle krenuti, najkorisniji prvi korak je pregled stvarnog stanja mreže, korisničkih računa i sigurnosnih kopija. Tek kad se utvrdi što postoji i što je poslovanju zaista važno, sigurnost se može urediti bez nepotrebnih troškova i prekida rada.
Trebate stručnu pomoć?
Naši certificirani tehničari stoje vam na raspolaganju za savjet i servis.Kontaktirajte nas.